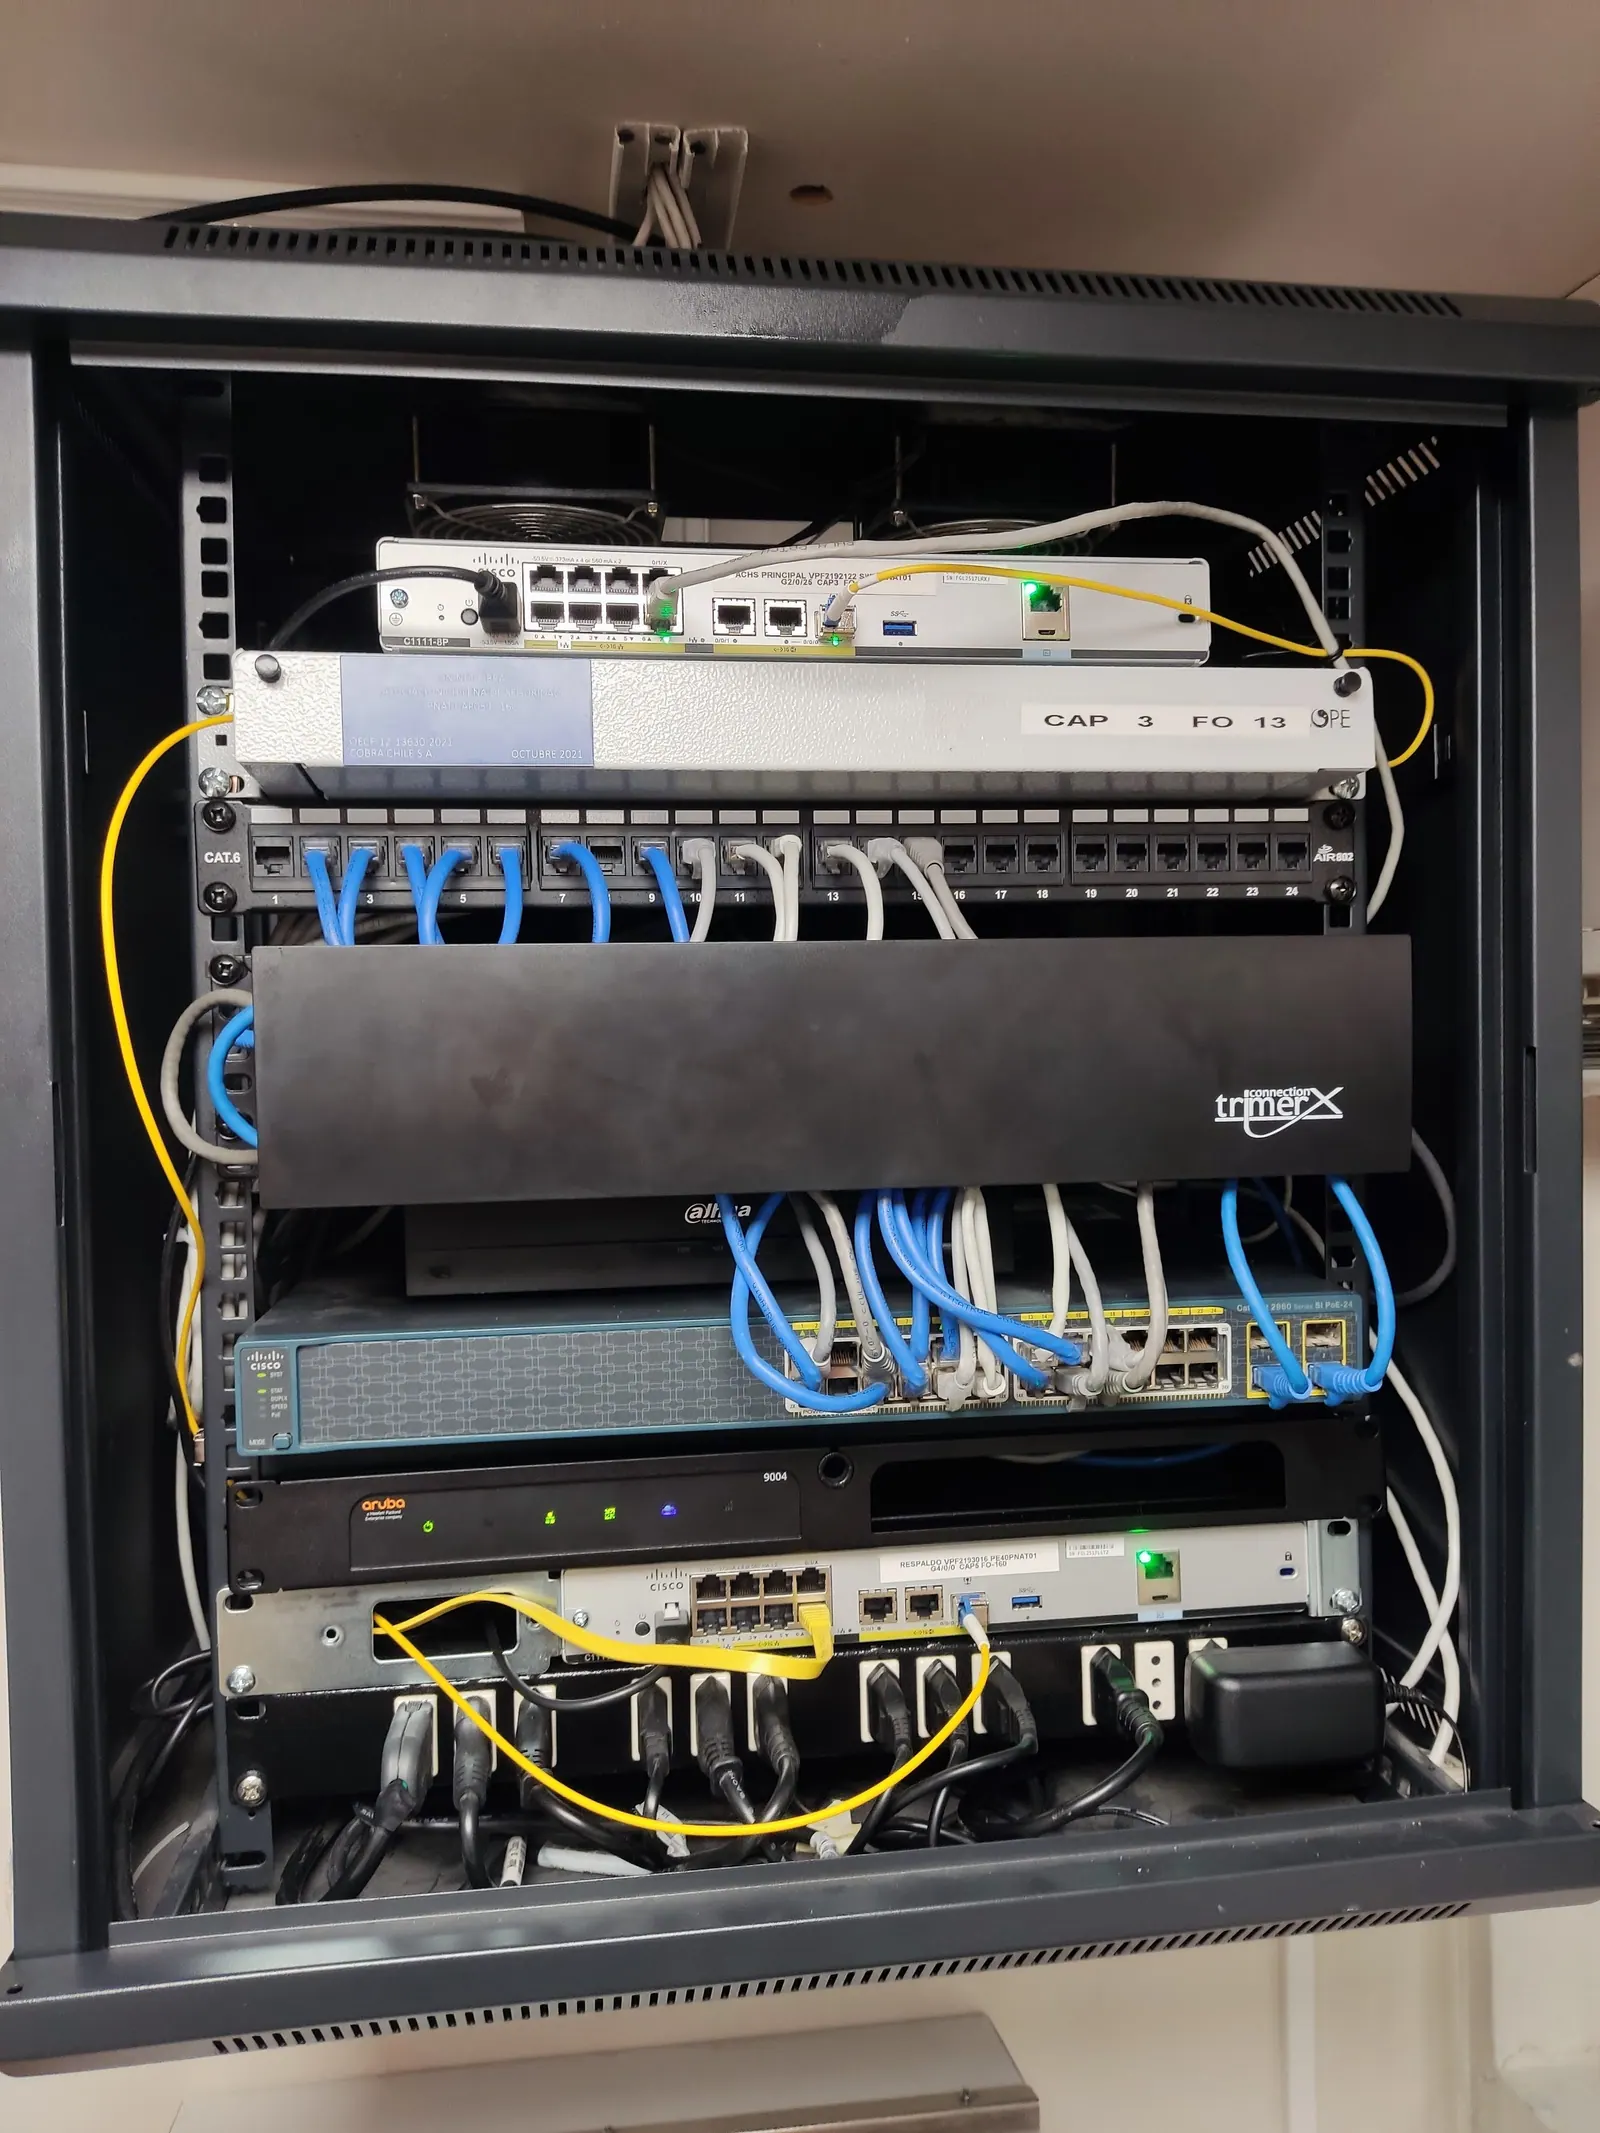
La rete OT controlla i dispositivi fisici della fabbrica, come PLC, sensori e linee di produzione, mentre la rete IT gestisce la posta elettronica e la navigazione aziendale. L'integrazione di queste due reti può comportare che un problema nell'ambiente di ufficio, come un attacco ransomware, possa interrompere la produzione. La segmentazione deve definire aree e comunicazioni controllate. Le VLAN possono far parte del progetto, ma non garantiscono automaticamente il rispetto della norma IEC 62443 né sostituiscono i controlli di accesso.
"Tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase 'tutta questa situazione si riassume nella frase
Cosa sono OT e IT
L'IT (Information Technology) è la rete che tutti conoscono: posta elettronica, file, navigazione web, stampanti. L'OT (Operational Technology) è la rete che controlla i processi fisici: PLC, sensori, inverter di frequenza, sistemi SCADA, telecamere di processo. Si tratta di due mondi con regole molto diverse. Un team IT può riavviare la rete senza problemi se è necessario applicare un aggiornamento; un PLC che controlla una linea di produzione in funzione non può essere riavviato durante la produzione senza un'adeguata pianificazione con il reparto operations.
| Rosso | Rosso OT | |
|---|---|---|
| Cosa spinge? | Posta, file, navigazione | Control di PLC, sensori, regolatori |
| Tolleranza alle cadute | È fastidioso, ma si riprende. | Può interrompere la produzione. |
| Ritmo di aggiornamento | Aggiornamenti frequenti | Modifiche pianificate, con finestre delimitate. |
| Il rischio si manifesta quando si unisce un'altra rete. | Sotto | Altezza: un incidente informatico potrebbe fermare la produzione. |
La norma che le giustifica
La distinzione tra reti OT e IT non è una nostra preferenza: è l'approccio che descrive la norma internazionale IEC 62443, lo standard di riferimento per la sicurezza informatica nei sistemi di automazione e controllo industriale. La sua raccomandazione principale è semplice da spiegare, sebbene non sia facile da implementare: definire zone e percorsi, in modo che il traffico tra la rete di ufficio e la rete di controllo passi attraverso un punto controllato, non attraverso uno switch condiviso dove tutto è connesso a tutto.
Come separarsi senza duplicare l'intera rete.
La buona notizia è che separare OT da IT richiede quasi mai di realizzare nuovi collegamenti da zero. Il metodo più comune:
- Inventario. Quali sono i dispositivi di controllo (PLC, convertitori di frequenza, telecamere di processo) e quali sono quelli per l'ufficio, inclusa la connessione WiFi per i visitatori.
- VLAN. Si vengono create reti virtuali separate sulla già esistente infrastruttura di switching, in modo che il traffico di ciascun mondo non si mescoli, anche se utilizzano lo stesso cavo fisico.
- Passare a soluzioni industriali nei punti in cui sono necessarie. Quando il dispositivo di rete attuale non supporta le VLAN o si trova in un ambiente polveroso e vibrante per il quale non è stato progettato, viene sostituito con un dispositivo industriale.
- Un punto di controllo tra le due reti. Un firewall o uno switch di livello 3 che determini quale traffico, se presente, può attraversare da una rete all'altra.
In un impianto di medie dimensioni, questo lavoro viene svolto in giorni, non in settimane, e quasi sempre si riutilizza gran parte dell'impianto elettrico e degli switch già esistenti.
Il segnale che è ormai troppo tardi per sperare.
Se un visitatore si connette alla stessa rete Wi-Fi utilizzata dal sistema di controllo, oppure se un computer di amministrazione può effettuare un ping a un PLC senza passare attraverso alcun firewall, l'impianto è già vulnerabile. Non è necessario un attacco sofisticato: basta un'email di phishing ben realizzata su un computer inadatto.
Un caso tipico, senza menzionare nessuno.
Il modello si ripete con variazioni in diverse aree: un membro dell'amministrazione riceve una email con un allegato, lo apre perché sembra una fattura di un fornitore noto, e il team si trova compromesso. Se quel team si trova sulla stessa rete flat del sistema di controllo, il software malevolo può scansionare quella rete alla ricerca di altri dispositivi a cui propagarsi, inclusi quelli che gestiscono la linea di produzione. La differenza tra un incidente fastidioso e uno che interrompe la produzione spesso si riduce al fatto che esistesse o meno quella barriera.
Quali domande fare se non si conosce lo stato della propria pianta.
Prima di presumere che la rete sia già ben segmentata, è utile fare alcune domande semplici: è possibile che un computer dell'ufficio si connetta direttamente, senza passare attraverso nulla, a un PLC o a un sistema SCADA? Il WiFi degli ospiti si trova sulla stessa rete dei dispositivi di controllo o delle telecamere? Esiste un firewall tra la rete di amministrazione e quella di produzione, oppure si utilizza lo stesso switch per tutto? Se la risposta a una qualsiasi di queste domande è "non lo sappiamo" o "tutto è collegato", la diagnosi sul posto è il primo passo ragionevole, prima di qualsiasi progetto di espansione della rete.
Abbiamo effettuato un'analisi completa e sviluppato un piano di segmentazione come parte del servizio di… reti in pianta OT/ITCon il progetto di rete consegnato al termine, in modo da documentare chiaramente cosa separa quali.
Precisione tecnica e riferimento
Le VLAN separano i domini di rete, ma un progetto OT deve anche controllare il traffico autorizzato tra le zone e pianificare le modifiche in base alle esigenze operative. Non tutti gli switch sono necessari per un ambiente industriale: la scelta dipende dall'ambiente e dai requisiti del sito. Consulta… Guida NIST SP 800-82 Rev. 3.
I prezzi e le condizioni commerciali si riferiscono alla data di pubblicazione e richiedono conferma prima di qualsiasi contratto.
Domande frequenti
Qual è esattamente la rete OT?
La rete che connette i dispositivi che controllano i processi fisici: PLC, sensori, inverter e sistemi di controllo di una linea di produzione.
È necessario rifare tutti i collegamenti per separarle?
Quasi mai. Nella maggior parte dei casi, è sufficiente configurare le VLAN sull'interfaccia esistente o sostituire semplicemente l'interfaccia con una interfacce industriale, senza dover sostituire il cablaggio già presente.
Come entra un ransomware dall'ufficio al piano?
Un team di uffici, se utilizza la stessa rete flat che viene utilizzata da un PLC o da un server di controllo, può diffondere l'attacco senza che ci siano barriere tra questi due ambienti.
Questo si riferisce solo a piante grandi?
No. Si si applica a qualsiasi pianta o attività che utilizzi almeno un dispositivo di controllo connesso alla stessa rete delle sedi o del WiFi per i visitatori.